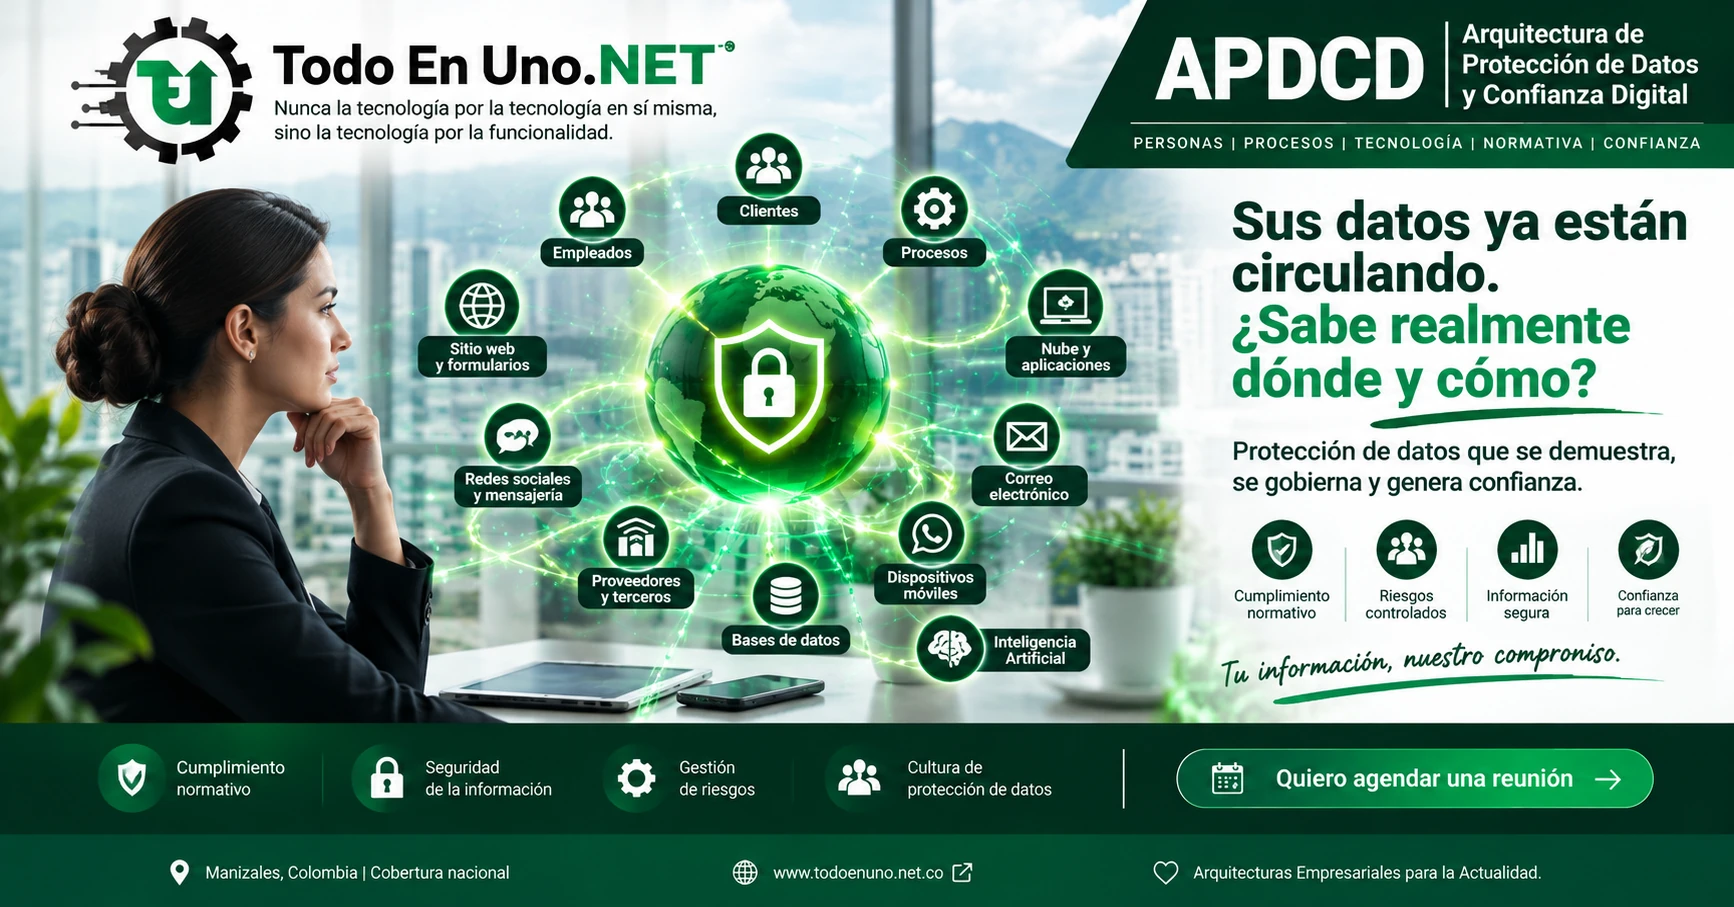
Sus datos ya están circulando.
¿Sabe realmente dónde y cómo?
Su empresa recopila, almacena, consulta, comparte y transforma datos todos los días. APDCD convierte esa realidad en una arquitectura gestionable: personas, procesos, tecnología, controles, evidencia y mejora continua.
Los datos están en todas partes de su empresa
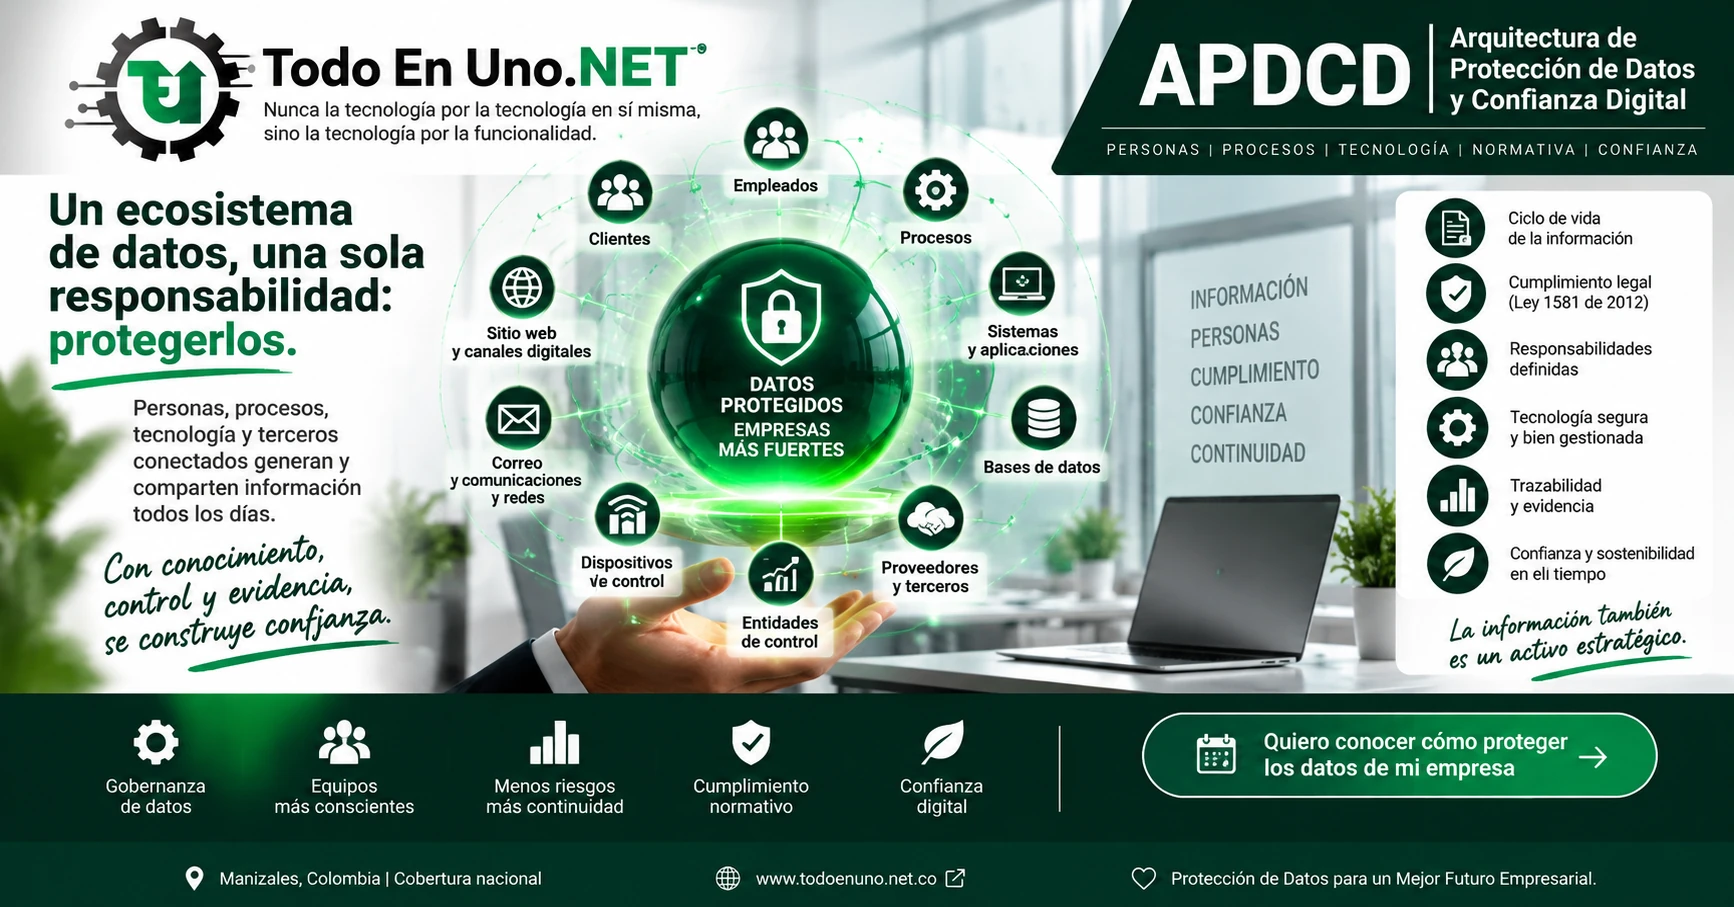
Clientes, empleados, proveedores, formularios web, correo electrónico, WhatsApp, archivos, hojas de cálculo, dispositivos móviles, videovigilancia, servicios en la nube, redes sociales, biometría e inteligencia artificial pueden formar parte del ecosistema de datos.
El problema no es solamente tener información. Es poder responder con claridad qué datos existen, por qué se usan, dónde están, quién accede, con quién se comparten, qué riesgos tienen y qué evidencia conserva la organización.
- Identificar el ciclo de vida de los datos personales.
- Relacionar riesgos, controles y responsables.
- Convertir documentos aislados en procesos verificables.
- Crear evidencia que permita demostrar la gestión realizada.
Una política no es suficiente
La protección de datos no debería vivir únicamente en documentos. Debe funcionar dentro de la operación cotidiana de la empresa.
APDCD conecta lo que normalmente está separado
Diseñamos la gestión alrededor de cinco componentes que deben trabajar juntos:
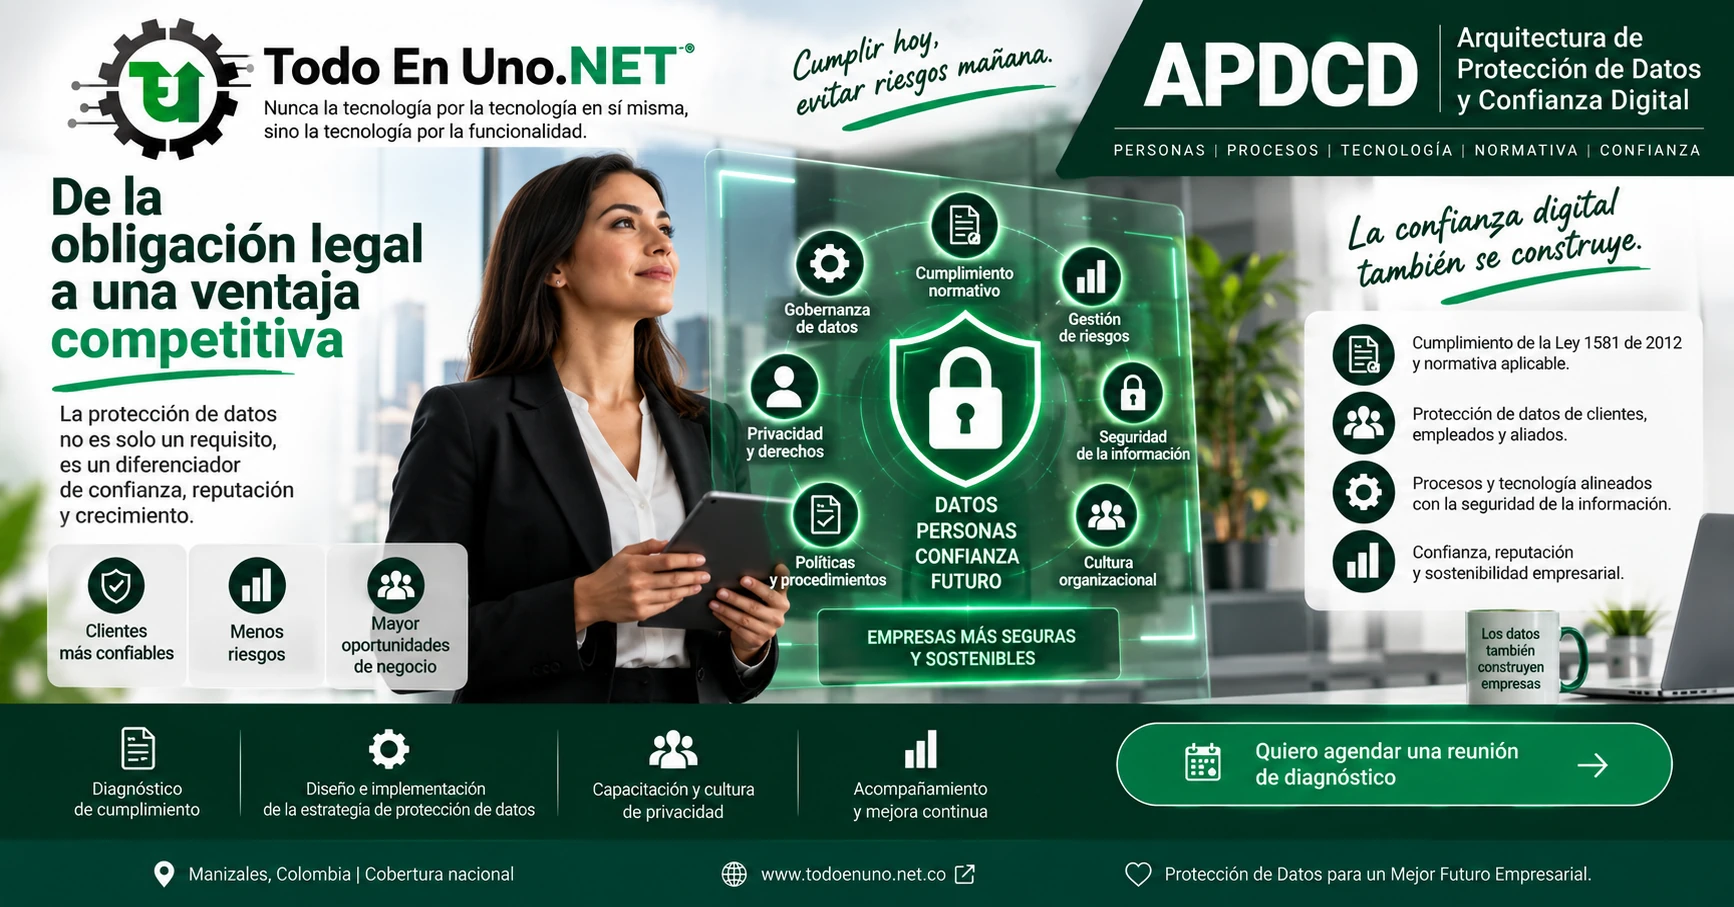
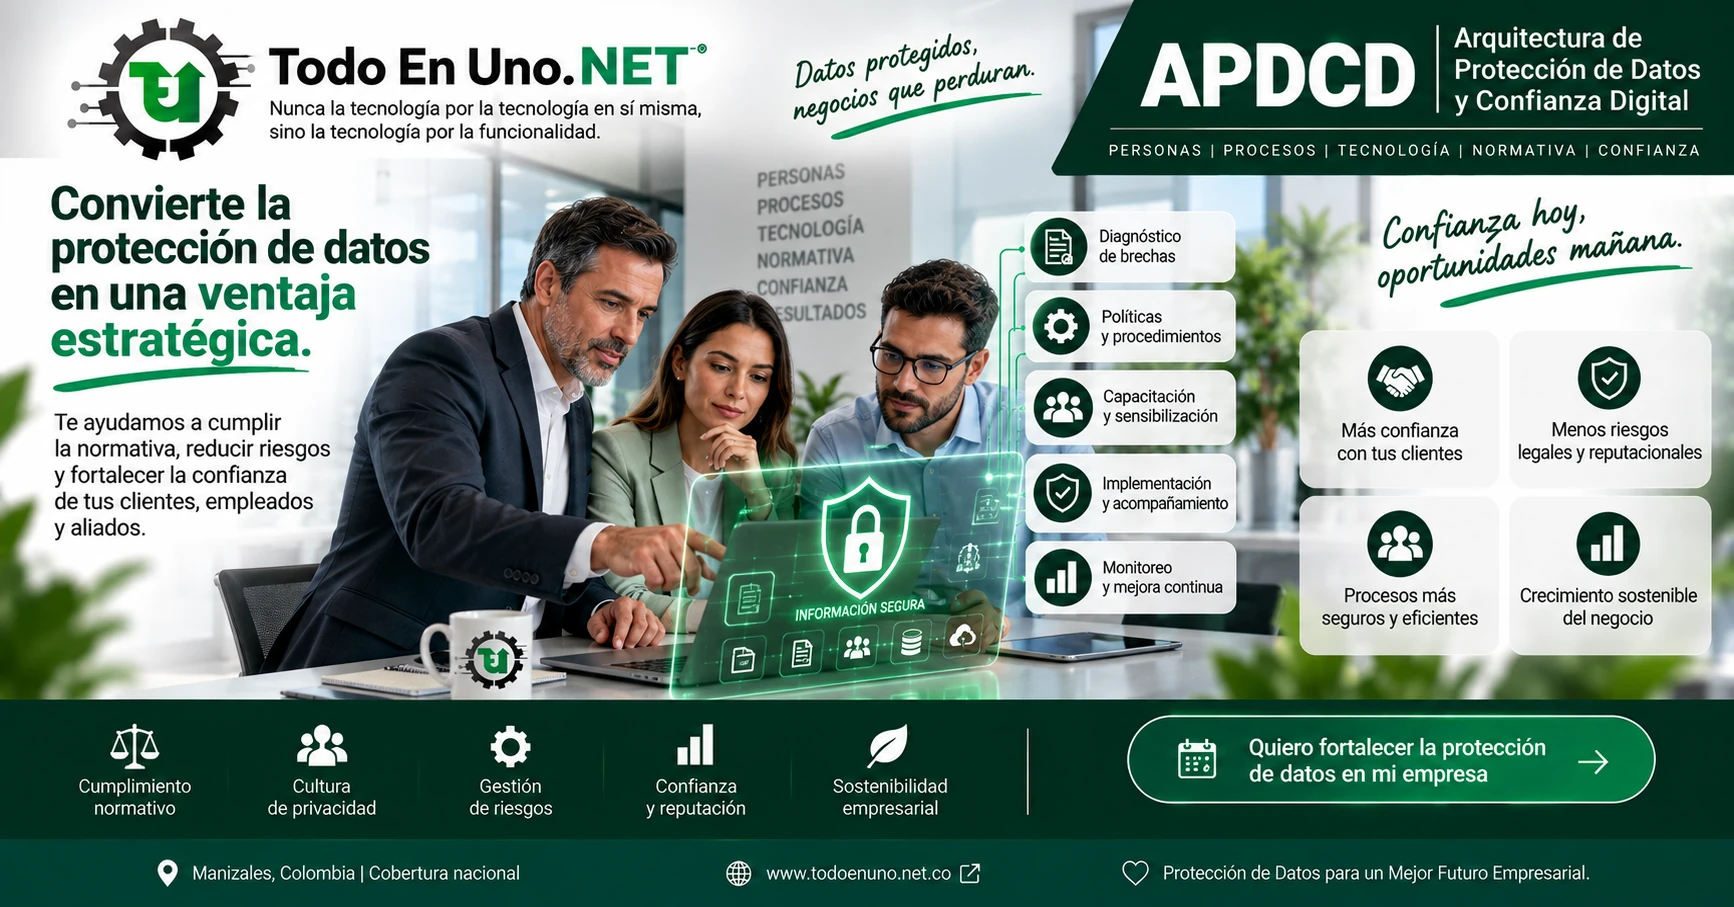
Responsabilidad demostrada: hacer, registrar y poder demostrar
La arquitectura busca que la organización no dependa de respuestas improvisadas. La gestión debe dejar trazabilidad y evidencia de decisiones, controles, incidentes, actualizaciones y acciones de mejora.
- Inventario y comprensión de los datos tratados.
- Análisis de riesgos y controles aplicables.
- Políticas y procedimientos coherentes con la operación.
- Roles, responsabilidades y capacitación.
- Registros, seguimiento, auditoría y mejora continua.
Innovar también exige criterio sobre los datos
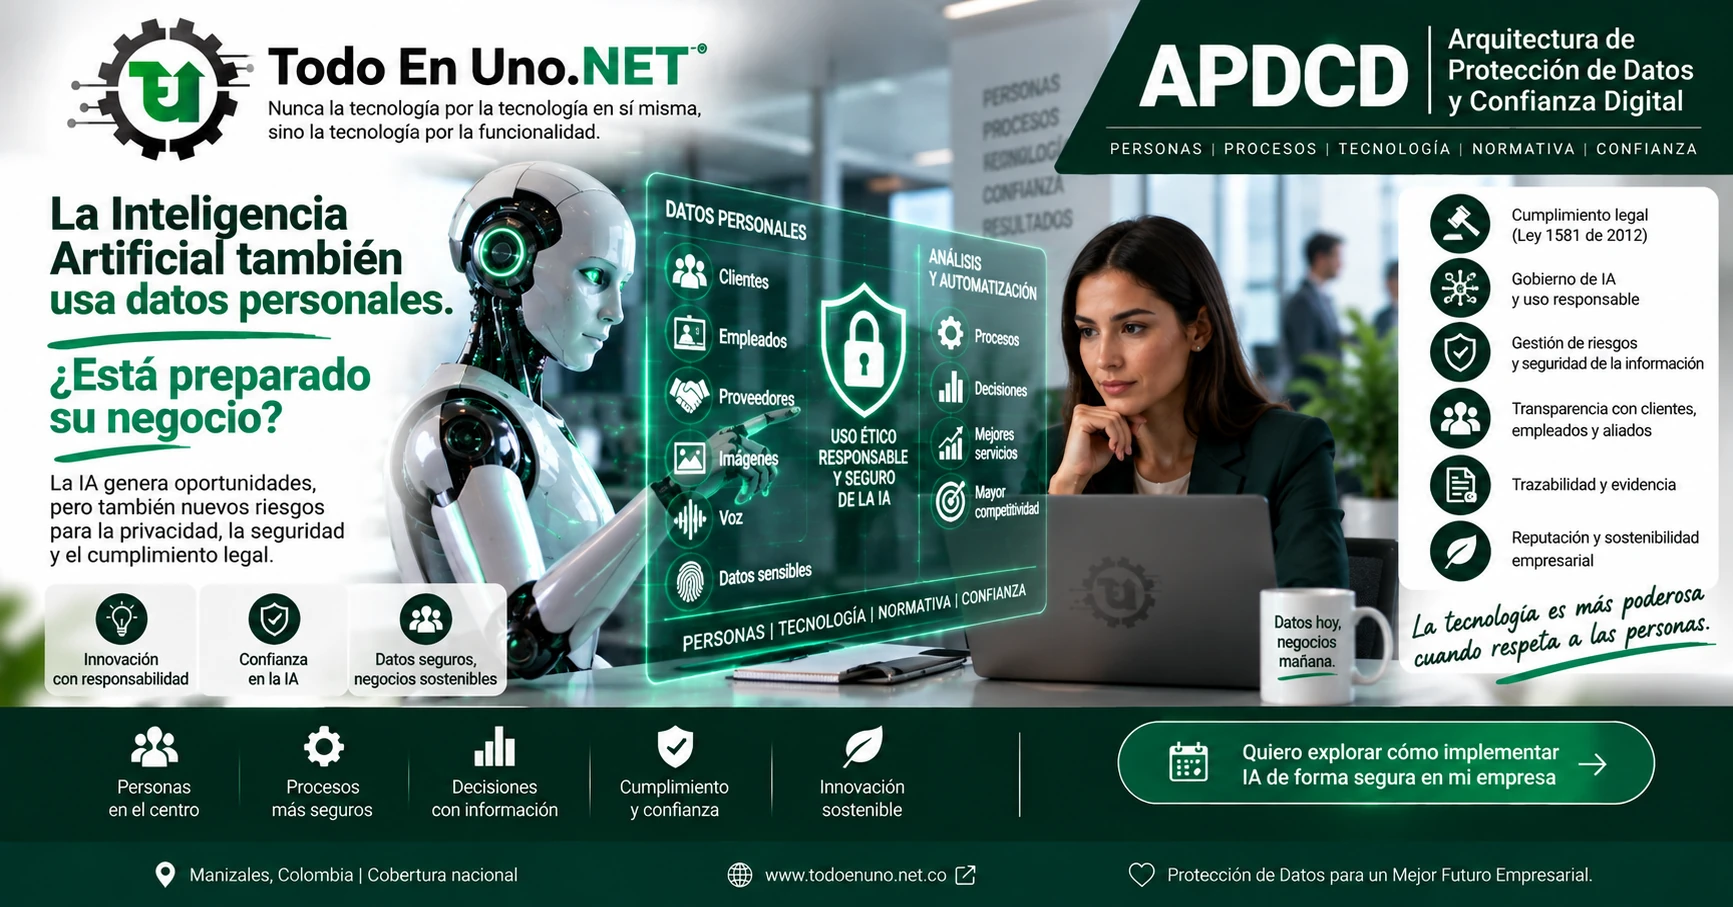
La inteligencia artificial amplía las posibilidades de la empresa, pero también obliga a revisar qué información se utiliza, con qué finalidad, qué terceros intervienen, qué controles existen y qué decisiones necesitan supervisión humana.
APDCD ayuda a integrar la innovación dentro de un marco de gobierno, trazabilidad, privacidad, seguridad y confianza.
- Identificación de datos utilizados por soluciones de IA.
- Evaluación de riesgos antes de incorporar información personal.
- Controles, trazabilidad e intervención humana.
- Criterios internos para un uso responsable y sostenible.
De la situación actual a una gestión sostenible
No partimos de una plantilla genérica. Primero entendemos cómo funciona la empresa y luego estructuramos lo necesario.
Antes de empezar
¿Una política de tratamiento de datos personales es suficiente?
No. Es una pieza importante, pero la gestión necesita implementación, responsables, procedimientos, controles, capacitación, evidencia, seguimiento y mejora continua.
¿APDCD es solamente para empresas grandes?
No. La arquitectura debe ser proporcional al contexto, tamaño, operación, datos, tecnologías y riesgos de cada organización.
¿Qué pasa si ya tenemos documentos de protección de datos?
Se revisan como punto de partida. El objetivo es determinar si reflejan la operación actual, si están implementados y si existen evidencias de su aplicación.
¿La inteligencia artificial forma parte de la revisión?
Sí, cuando la organización la utiliza o planea utilizarla en procesos donde intervienen datos, decisiones, automatizaciones o terceros.
Antes de comprar más tecnología, entienda cómo está gestionando sus datos.
Conversemos sobre la situación actual de su empresa y determinemos qué necesita organizar, controlar y fortalecer.
Personas · Datos · Procesos · Tecnología · Evidencia · Confianza